한국어
 ENGLISH
 日本語
 中文

성남 안랩(대표 강석균, www.ahnlab.com)은 최근 임직원 성과 보고서로 위장한 악성코드를 유포하는 피싱 메일을 발견하고 사용자 주의를 당부했다.
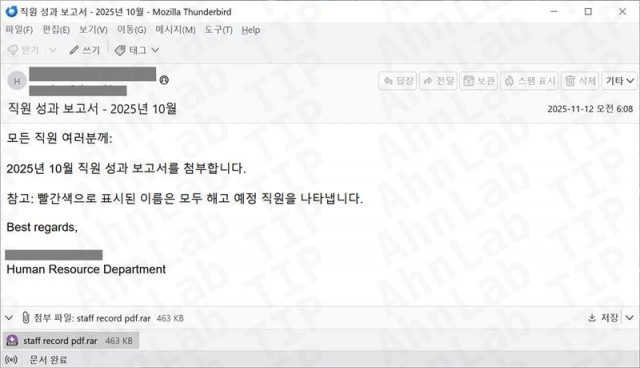
안랩이 공개한 사례에서 공격자는 기업 인사팀을 사칭해 ‘직원 성과 보고서’라는 제목의 메일을 발송했다.
이번 피싱 공격은 인사 평가 관련 안내 메일이 잦아지는 연말연시를 노려, 임직원의 경계심이 낮아진 틈을 파고든 것이 특징이다. 공격자는 메일 본문에 파일을 첨부한 뒤, 파일 내 ‘빨간색으로 표시된 이름은 모두 해고 예정 직원을 나타낸다’는 문구를 작성해 사용자들이 이를 열어보도록 유도했다.
공격자는 메일에 ‘직원 기록 pdf(staff record pdf)’라는 이름의 첨부파일을 포함시켜, 실제 확장자인 ‘.rar’를 숨긴 채 일반 PDF 문서 파일로 오인하도록 위장했다. 사용자가 해당 첨부파일을 열면 압축 파일이 다운로드되며, 압축 파일 내부에는 실행 파일(.exe)이 포함돼 있다. 이를 실행할 경우 PC 화면 및 키 입력 수집, 웹캠·마이크 접근, 웹 브라우저 저장 정보 탈취 등 다양한 악성 행위를 수행하는 원격 제어 악성코드가 동작한다.
피싱 메일로 인한 피해를 예방하기 위해서는 △발신자 이메일 주소 도메인의 유효성 확인 △출처가 불분명한 메일 속 첨부파일 및 URL 실행 금지 △PC, OS(운영체제), SW, 인터넷 브라우저 등에 대한 최신 보안 패치 적용 △백신 실시간 감시 기능 실행 등 기본 보안 수칙을 지켜야 한다.
이번 사례를 분석한 안랩 분석팀 임문주 매니저는 “연말연시에는 인사 평가, 조직 개편, 연봉 협상, 성과급, 연차 등 시기적 관심사가 높은 이슈를 악용한 피싱 공격이 증가할 수 있다”며 “메일의 발신자와 내용을 주의 깊게 확인하는 습관을 갖고, 피싱이 의심되는 사례는 주변 구성원과 공유하며 피해를 함께 예방해야 한다”고 말했다.
안랩은 차세대 위협 인텔리전스 플랫폼 ‘안랩 TIP(안랩 티아이피)’에서 이번 사례를 포함한 다양한 피싱 공격 동향과 보안 권고문, 침해 지표(IoC) 등을 제공 중이다. 또한 V3 제품군과 샌드박스 기반 지능형 위협 (APT) 대응 솔루션 ‘안랩 MDS’는 본 메일로 유포 중인 악성 파일에 대한 탐지 기능을 지원한다.
웹사이트: http://www.ahnlab.com
안랩
커뮤니케이션실
임선진 매니저
031-722-8553